Headra: Минимальное расширение для перехвата заголовков для веб-разработки
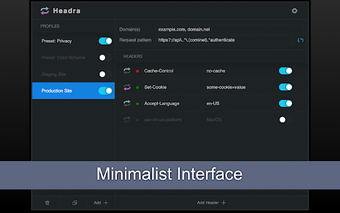
Headra, разработанная daleyjem (Джеймс Дейли), является минималистичным расширением браузера для перехвата и редактирования HTTP-трафика во время разработки и тестирования безопасности. Она позволяет пользователям устанавливать, добавлять или удалять заголовки запросов и ответов, использовать регулярные выражения для сопоставления URL и экспериментировать с модификацией тела и статуса для продвинутой отладки. Расширение включает импорт/экспорт профилей, правила, специфичные для домена, и предустановки для ускорения настройки. Предназначено для веб-разработчиков, инженеров по качеству и исследователей безопасности, оно сохраняет конфигурации локально для защиты конфиденциальности.
Для чего создан Headra в процессе разработки
Headra сосредоточен на целенаправленной HTTP-манипуляции, а не на полном прокси-инспекции, предоставляя компактный интерфейс для редактирования заголовков и тестирования поведения API. Основные действия включают установку, добавление или удаление заголовков запросов и ответов, а также применение сопоставления URL на основе регулярных выражений. Расширение также перечисляет экспериментальные элементы управления для изменения тел ответов и кодов состояния, предоставляя разработчикам быстрые способы имитации различных ответов сервера без отдельного прокси-инструмента.
Как это вписывается в повседневное использование и воспринимаемую производительность
Расширение подчеркивает минималистичный, свободный от отвлечений интерфейс и отмечается пользователями как легковесная альтернатива более сложным инструментам для работы с заголовками, что может ускорить настройку для небольших задач отладки. Управление профилями, предустановки и область применения правил, специфичных для домена, уменьшают повторяющуюся настройку при переключении проектов. Поскольку установки хранят правила локально, рабочий процесс остается компактным и избегает перемещения данных между службами во время рутинного тестирования.
Что он делает с конфиденциальностью конфигурации и хранением
Headra принимает позицию, ориентированную на конфиденциальность: разработчик утверждает, что расширение не собирает, не продает и не делится данными пользователей, и все конфигурации остаются сохраненными локально. Встроенные операции импорта, экспорта, резервного копирования и восстановления работают с хранилищем браузера, позволяя командам мигрировать или делиться профилями без внешнего хранилища. Отчетность об ошибках в реальном времени помогает предотвратить случайное сохранение недействительных правил.
Как это соотносится с более крупными инструментами трафика и кто должен его использовать
В отличие от более громоздких наборов инструментов отладки, Headra целенаправленно сужает свой кругозор до редактирования заголовков и целевых перехватов, что подходит разработчикам и исследователям, которым нужен специализированный инструмент. Проект является открытым исходным кодом на GitHub, что поощряет общественную проверку и вклад. Он работает в Chrome и других браузерах на базе Chromium и имеет кросс-браузерную сборку для Firefox, что делает его полезным для многобраузерного тестирования, где легковесный менеджер заголовков является достаточным.
Практичный выбор для разработчиков, которые хотят инструмент для заголовков
Headra является практичным вариантом для разработчиков и тестировщиков безопасности, которым нужен краткий, локальный контроль над HTTP заголовками без громоздкого прокси. Ожидайте компактный рабочий процесс и исходный код, видимый для сообщества; будьте осторожны с его экспериментальными изменениями тела/статуса. Поскольку Chrome показывает стандартное предупреждение 'отладка', когда расширения используют API отладки, включите расширение в отдельном профиле браузера, пока вы оцениваете его привилегии отладки.